Nätfiske via e-post är försök att lura dig att lämna ut känsliga uppgifter som lösenord, kortnummer eller BankID-koder genom falska meddelanden som ser äkta ut. Klicka aldrig på länkar eller öppna bilagor i oväntade mejl. Har du redan betalat eller loggat in någonstans, kontaktar du banken direkt och gör en polisanmälan.
Kort sagt:
- Avsändaradressen och länkens verkliga mål avslöjar ofta bedrägeriet, även när mejlet är välskrivet och saknar stavfel eller andra tydliga språkliga varningssignaler.
- Verifiera avsändaren genom att själv skriva in företagets webbadress eller ringa dess officiella nummer, i stället för att följa mejlets instruktioner.
- Om du har klickat eller betalat, ring banken omedelbart, gör en polisanmälan via 114 14 och spara skärmdumpar, mejlhuvuden och betalningsbekräftelser.
- Slå på tvåfaktorsautentisering, håll appar och webbläsare uppdaterade, stäng av automatisk bildhämtning och använd unika lösenord i en lösenordshanterare för varje tjänst.
Innehållsförteckning
- Vad nätfiske via e-post är och hur attackerna är uppbyggda
- Konkreta tecken i ett mejl som tyder på nätfiske
- Snabb checklista: vad du gör om du får ett misstänkt mejl
- Tekniska skydd du bör ställa in för att minska risken
- Hur och var du anmäler nätfiske
- Hur vi hjälper till efter misstänkt nätfiske
- Varför din egen vaksamhet fortfarande är avgörande
- Boka en säkerhetsgenomgång hos oss
- Vanliga frågor
- Källor
Vad nätfiske via e-post är och hur attackerna är uppbyggda
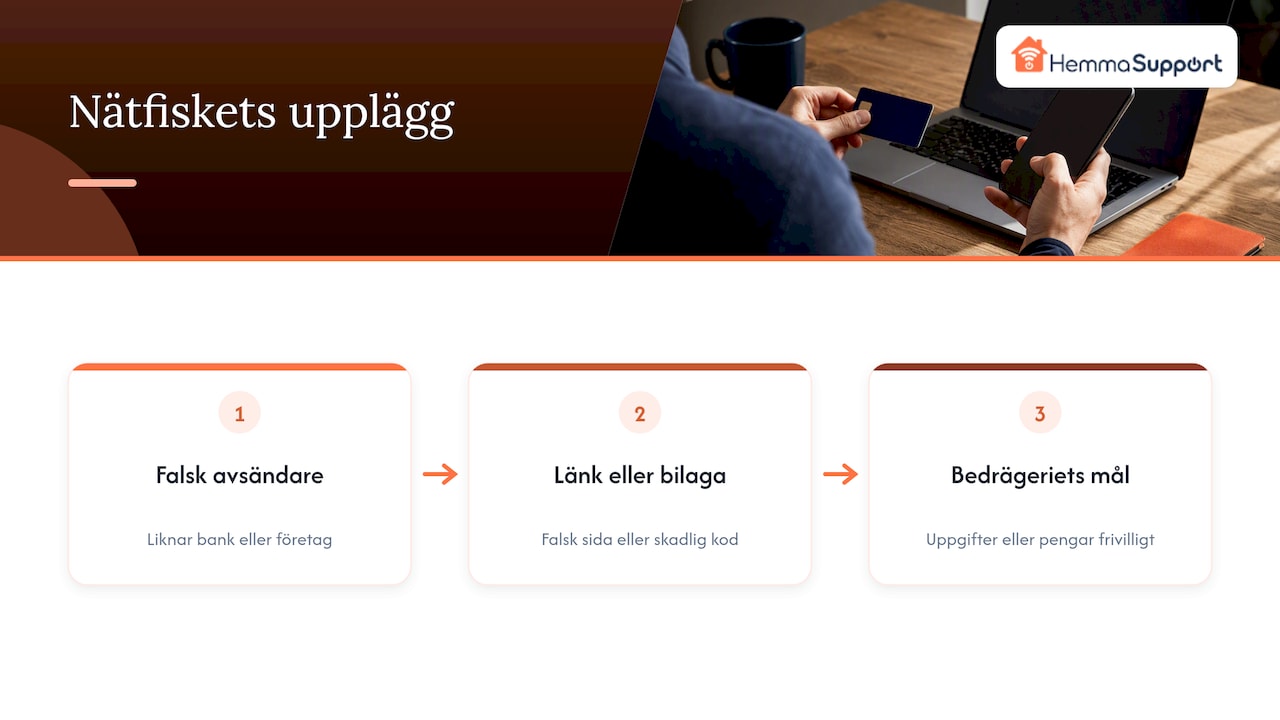
Nätfiske, eller phishing, är ett samlingsnamn för bedrägerier där avsändaren utger sig för att vara någon du litar på, till exempel banken, Skatteverket eller ett företag du handlat hos. Syftet är alltid detsamma: få dig att lämna ut uppgifter eller pengar frivilligt.
Bedragarna använder några återkommande tekniker. Avsändaradressen förfalskas så att den liknar en riktig domän, ofta med en bokstav bortbytt eller tillagd. Själva mejlet innehåller en länk till en sida som ser ut som inloggningssidan för din bank eller ett känt företag, eller en bilaga med skadlig kod. Mer riktade varianter, så kallad spearphishing, bygger på information om dig specifikt, kanske hämtad från sociala medier, medan smishing är samma sak fast via sms.
Metoderna fungerar eftersom de utnyttjar stress och tidsbrist snarare än tekniska brister. Internetstiftelsens råd understryker att bedragare ofta utger sig för tjänster som LinkedIn, Google eller banker, och att vaksamheten behöver vara extra hög under perioder med mycket bedrägeriförsök.
Konkreta tecken i ett mejl som tyder på nätfiske
Ett bluffmejl avslöjar sig oftast om du tittar noga på detaljerna i stället för på helhetsintrycket. Börja alltid med avsändaradressen, inte bara namnet som visas, och håll muspekaren över en länk för att se vart den faktiskt leder innan du klickar.
- Avsändaradressen stämmer inte exakt med företagets riktiga domän, även om namnet ser rätt ut.
- Mejlet skapar brådska: kontot spärras, paketet returneras eller fakturan förfaller “inom 24 timmar”.
- Hälsningen är generisk, som “Kära kund”, i stället för ditt namn.
- Bilagan är oväntad, ofta en komprimerad fil eller ett dokument du inte väntat dig.
- Länktexten visar en adress men pekar i verkligheten på en helt annan webbplats.
- Språket innehåller stavfel, konstiga radbrytningar eller en ovanlig blandning av formellt och vardagligt tilltal.
Praktiska råd fungerar bäst när de är korta och lätta att komma ihåg: enkla checklistor från MSB och Konsumentverket har visat sig fungera väl i utbildningssatsningar riktade mot privatpersoner.
Många nätfiskemejl är i dag välskrivna och saknar de klassiska stavfelen, så lita inte enbart på språket. Det faktiska domännamnet och mål-URL:en är fortfarande de mest pålitliga ledtrådarna, oavsett hur proffsigt mejlet ser ut.
Snabb checklista: vad du gör om du får ett misstänkt mejl
Agera metodiskt i stället för att panikklicka dig igenom mejlet. Ordningen nedan minimerar skadan och säkrar bevis om du behöver anmäla senare.
- Klicka inte på länkar, öppna inte bilagor och tillåt inte att bilder laddas ner automatiskt.
- Verifiera avsändaren via en annan kanal: skriv in webbadressen manuellt i webbläsaren eller ring företagets officiella telefonnummer.
- Har du redan klickat eller betalat, kontakta banken omedelbart för att försöka stoppa transaktionen, enligt Polismyndighetens rekommendationer.
- Gör en polisanmälan via 114 14 eller på närmaste polisstation.
- Spara e-posthuvuden, skärmdumpar och eventuella transaktionsbekräftelser som bevis.
Proffstips: Vidarebefordra aldrig det misstänkta mejlet till andra innan du sparat en kopia av originalet, då försvinner ofta viktig teknisk information i e-posthuvudet.
Tekniska skydd du bör ställa in för att minska risken
Ett par inställningar gör stor skillnad för hur sårbar du är, oavsett hur skickligt nästa bluffmejl är utformat.
- Aktivera tvåfaktorsautentisering på e-post, bank och sociala medier där det finns tillgängligt, så att ett stulet lösenord inte räcker för att komma in.
- Håll operativsystem, webbläsare och appar uppdaterade, och installera ett betrott antivirusprogram som varnar för skadliga länkar och bilagor.
- Stäng av automatisk bildhämtning i din e-postklient. Microsofts supportinstruktioner visar hur du gör i Outlook, och funktionen hindrar bedragare från att bekräfta att din adress är aktiv.
- Använd unika lösenord för varje tjänst och samla dem i en lösenordshanterare i stället för att återanvända samma kombination.
Fungerar inte e-posten som den ska efter en incident, kan vår guide om vanliga e-postproblem hjälpa dig felsöka, och en bredare genomgång finns i vår guide om digital säkerhet hemma.
Hur och var du anmäler nätfiske
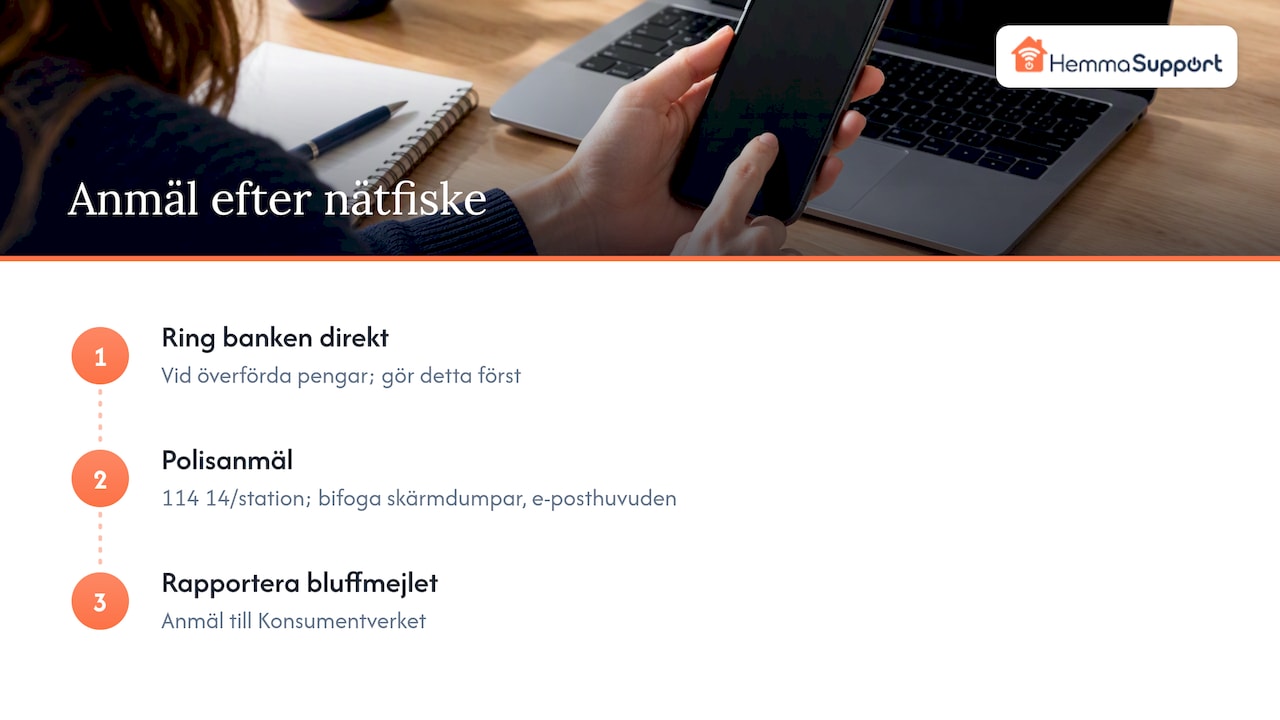
Hastighet spelar stor roll om pengar redan har lämnat ditt konto. Ring banken så fort du misstänker att du blivit lurad, innan du gör något annat, eftersom många transaktioner bara går att stoppa under en kort tidslucka.
Nästa steg är en polisanmälan via telefonnumret 114 14 eller på en polisstation, enligt Polismyndigheten. Bifoga de bevis du sparat, som skärmdumpar och e-posthuvuden. Konsumentverket tar också emot rapporter om bluffmejl och bluff-sms, vilket hjälper myndigheterna att varna andra.
Hur vi hjälper till efter misstänkt nätfiske
Har du klickat på en skadlig länk, misstänker kapade konton eller behöver hjälp att återställa en infekterad dator, kan du få hjälp med virusborttagning, säkerhetsgenomgång av dina enheter och hjälp med BankID och Swish. Vi kommer hem till dig i Göteborgsområdet eller löser det via fjärrsupport, och du kan läsa mer om hur vi hjälper dig byta BankID till en ny telefon om kontot behöver återställas från grunden. Är du osäker på om datorn är ren efter ett klick, är det ofta tryggast att boka en genomgång innan du loggar in någonstans igen.
Varför din egen vaksamhet fortfarande är avgörande
Operatörer och myndigheter skärper ständigt sina tekniska filter och regler, bland annat genom nya åtgärder från PTS, men bluffmejlen utvecklas i samma takt. Ett filter som stoppar dagens bedrägeri missar ofta morgondagens variant.
Därför är din egen rutin fortfarande det starkaste skyddet: en kort paus innan du klickar, en snabb koll av avsändaradressen, en vana att alltid skriva in webbadresser manuellt. Gå igenom MSB:s och Konsumentverkets checklistor då och då, inte bara en gång, eftersom bedrägerimetoderna förändras över tid.
— Safiullah
Boka en säkerhetsgenomgång hos oss
Känner du dig osäker på om en dator eller mobil är säker efter ett misstänkt mejl, kan vi gå igenom enheten tillsammans med dig: virusgenomsökning, kontroll av inställningar och konkreta råd om hur du skyddar dig framöver.
- Hembesök eller fjärrsupport samma dag vid behov.
- Priser efter RUT-avdrag. Betalning sker efter avslutat arbete.
Boka tid för en säkerhetsgenomgång så går vi igenom dina enheter innan nästa bluffmejl hinner göra skada.
Vanliga frågor
Vad betyder nätfiske?
Nätfiske betyder att någon försöker lura dig att lämna ut känsliga uppgifter, som lösenord eller kortnummer, genom att låtsas vara en pålitlig avsändare. Det sker oftast via mejl, sms eller falska webbsidor som efterliknar riktiga tjänster.
Vilka är de senaste bluff-sms och bluffmejlen just nu?
Bedragare växlar ofta mellan att utge sig för banker, myndigheter, paketbud och kända onlinetjänster, och Internetstiftelsen pekar särskilt ut tjänster som LinkedIn och Google som vanliga förklädnader. Det säkraste är att alltid verifiera avsändaren direkt hos företaget i stället för att lita på innehållet i meddelandet.
Vad är ett nätfiskemejl?
Ett nätfiskemejl är ett meddelande som ser ut att komma från en seriös avsändare men som i själva verket vill få dig att klicka på en skadlig länk, öppna en infekterad bilaga eller lämna ut inloggningsuppgifter. Avsändaradressen och länkens mål-URL avslöjar ofta bedrägeriet vid närmare granskning.
Hur anmäler man nätfiske?
Kontakta din bank omedelbart om du klickat eller betalat, och gör sedan en polisanmälan via 114 14 eller på en polisstation, enligt Polismyndigheten. Du kan även rapportera bluffmejl till Konsumentverket för att hjälpa andra undvika samma bedrägeri.
Vad gör jag om jag redan klickat på en nätfiskelänk?
Koppla bort enheten från internet, byt lösenord för de konton som kan vara berörda och kontakta banken om du uppgett finansiell information. Misstänker du att datorn är infekterad, är en genomgång med virusgenomsökning det säkraste sättet att bekräfta att allt är rent igen.
Källor
- Nätfiske, phishing | Polismyndigheten
- Bluff-sms och bluffmejl | Konsumentverket
- Alla kan bidra till Sveriges cybersäkerhet – Så skyddar du dig (MSB)
- Så undviker du nätbedragarna i sommar — Internetstiftelsen